
工控資安意識 正在快速 覺醒與轉型
~1.9X 增長
OT 攻擊年增幅度
企業導入
主動監控 OT 網路
-
工業組織過去一年遭受過網路攻擊
-
針對 OT 的勒索軟體攻擊增長幅度
-
企業缺乏 OT 網路完整可視性
攻擊者正以
前所未有的速度
擴大攻擊規模
全方位產品方案
每一套方案都對應真實工業場景,涵蓋設備交付、OT 邊界防護、攻防驗證與合規稽核流程。
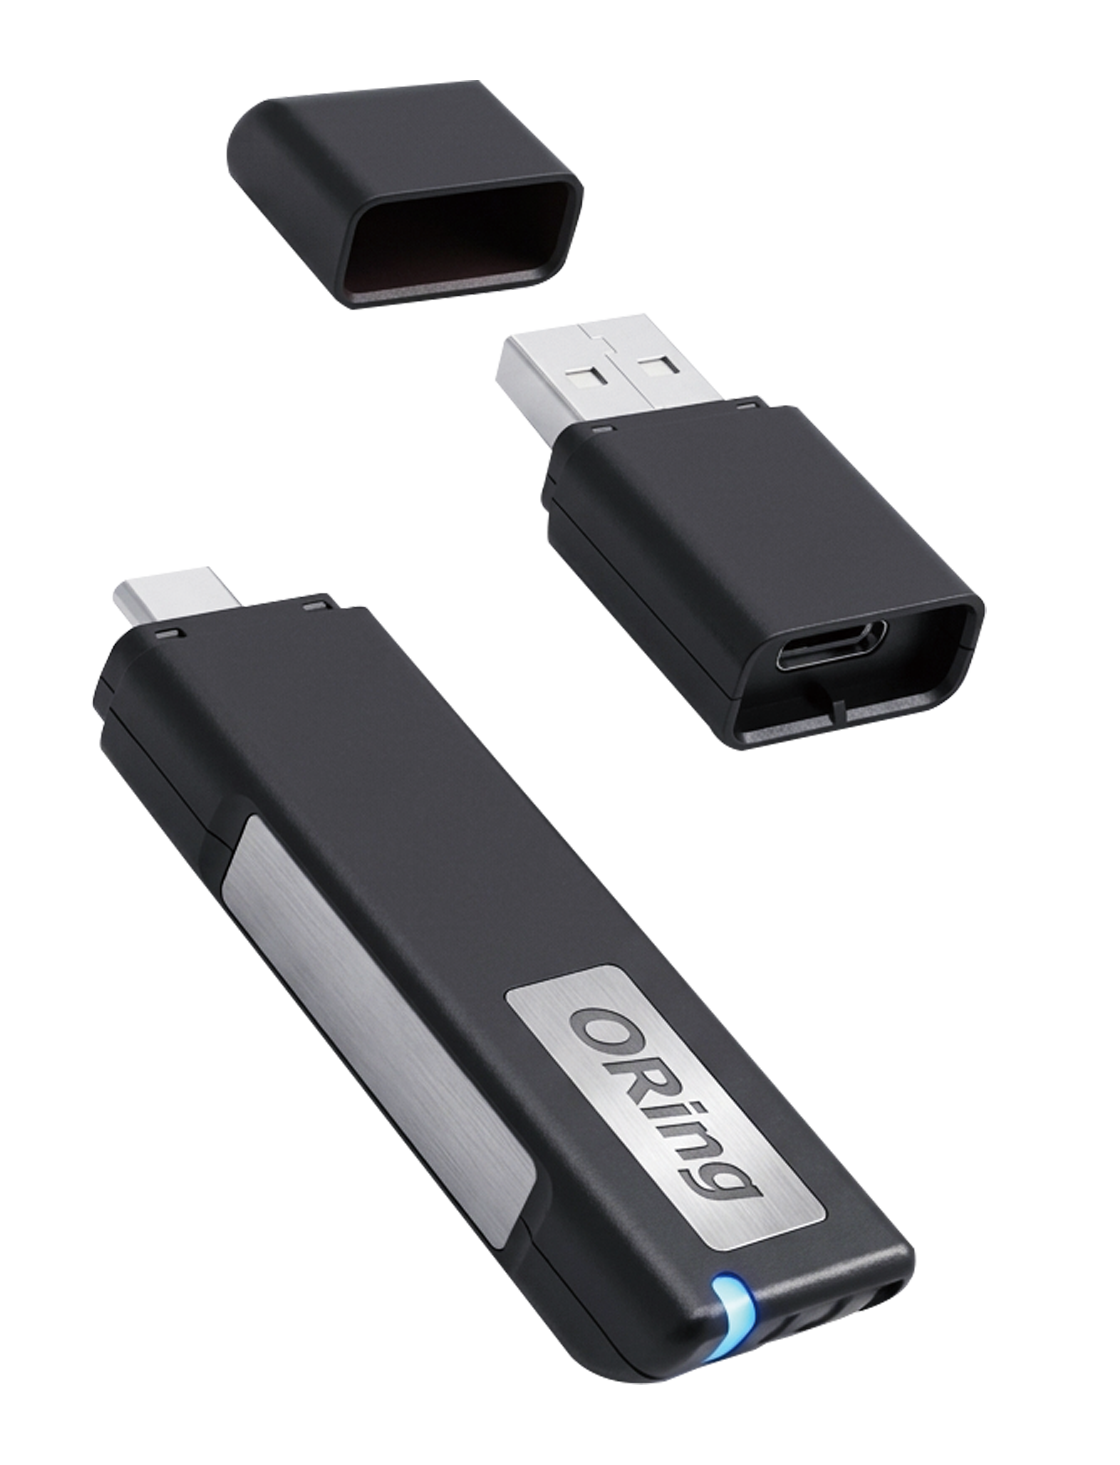
OPS
OPS 是一款 USB 3.0 可攜式安全裝置,無需在端點安裝任何代理程式,即可完成離線惡意程式掃描、128GB AES-256 加密檔案傳輸與系統健康檢查,專為半導體設備交付、產線維護與受控環境設計。

AI IPS
AI IPS 以 Nvidia AI 核心軟硬體平台為載體,結合 AI 異常偵測與簽章式入侵防護引擎,支援 Modbus TCP、OPC UA、S7comm 等工業協定深度解析,提供 Inline / Monitoring 雙模式部署,為半導體 FAB、關鍵製造與高可用 OT 場域提供即時阻擋、流量可視化與合規支援。
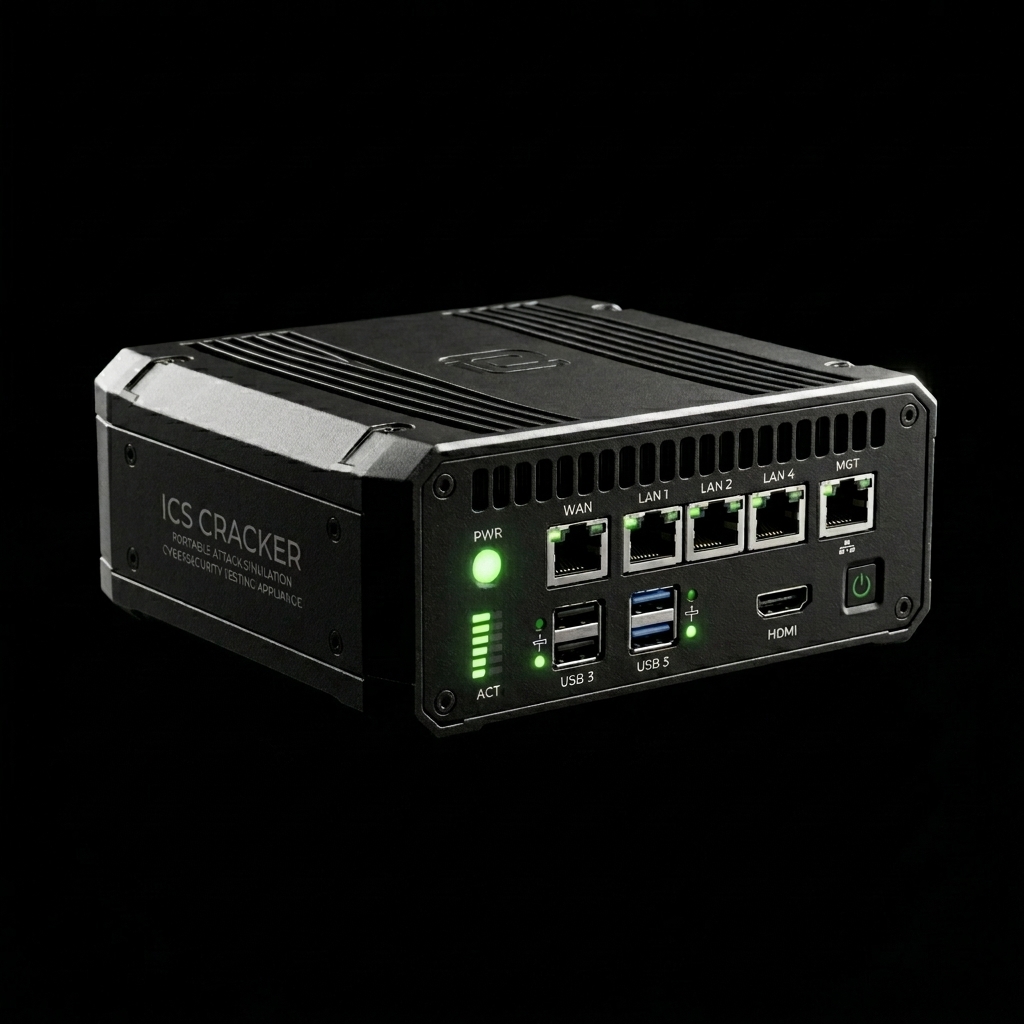
ICSCracker
ICSCracker 以工業級強固型硬體平台為驗證載體,基於 MITRE ATT&CK for ICS 框架執行受控工業攻擊模擬,支援 Modbus TCP、OPC UA、S7comm 等協定的攻擊場景驗證,協助產品團隊與工廠量化 OT 防護成效,並產出符合 IEC 62443、CRA 與 SEMI E187 要求的結構化證據報告。
IEC 62443 顧問服務
針對工控設備商,依 IEC 62443-4-1 建立安全開發生命週期,依 IEC 62443-4-2 落實元件安全技術要求,並準備第三方驗證所需的文件與測試證據。
EU CRA 顧問服務
協助銷往歐盟的具數位元素產品因應 Cyber Resilience Act(EU 2024/2847):產品分類判定、基本網路安全要求差距分析、SBOM 與弱點處理流程、事件通報機制,以及符合性評鑑與技術文件準備。
量化安全成效
OPS、AI IPS、ICSCracker 與 ICS Checker 串起保護、驗證與合規。
支援 IEC 62443、CRA 、NIST、DNV、UAV 與 SEMI E187 的驗證與證據準備。
支援攻擊模擬、合規測試與證據生成的 OT 資安驗證環境。
產品優勢
專為台灣工業環境設計,兼顧安全性與可用性。不是 IT 方案硬套 OT,而是從底層為工控場景打造。
專為 OT 環境設計
支援主流工控協定、不影響即時性需求,確保生產持續運作。
簡易部署
無需停機即可完成部署,被動式監控不影響既有網路架構。
在地化服務
繁體中文介面與在地技術團隊,深入了解台灣產業法規。
整合性方案
產品彼此高度整合,與現有 IT 安全基礎設施無縫對接。
常見問題
第一次談之前,大家都會先問的事
OPS、AI IPS 與 ICSCracker 差在哪裡?該從哪一個開始?
三者對應 OT 資安的三個階段。OPS 是可攜式 USB 裝置,處理離線端點的惡意程式掃描、加密檔案交換與設備健康檢查,適合沒有網路的產線現場。AI IPS 是工業入侵防護系統,以 AI 異常偵測搭配簽章式引擎守 OT 邊界,支援 Inline 阻擋與 Monitoring 兩種部署。ICSCracker 是攻擊模擬引擎,用來驗證前兩者(或既有防護)到底擋不擋得住。若目的是通過法規查核,通常從 ICSCracker 的現況驗證開始,先知道缺口在哪再談防護。
攻擊模擬會不會影響正在運轉的產線?
不會在正式生產系統上執行。所有攻擊操作都在受控 OT 資安實驗室或隔離網段進行,受測網段與正式生產、IT 企業網路(MES、ERP、Internet)實體隔離,不對生產設備做破壞性測試。平台本身可單機部署、完全離線運作,內建 Modbus 與 SECS/GEM 模擬器,團隊在沒有實機的情況下也能先演練。
支援哪些工業協定?
工業協定包含 Modbus TCP、OPC UA、S7comm 與 EtherNet/IP;IIoT 與半導體場域另外支援 MQTT 與 SECS/GEM;一般網路服務面涵蓋 SSH、HTTP/HTTPS、SNMP、Telnet 與 DNS。攻擊場景驗證包括非授權暫存器寫入、異常控制指令注入與阻斷服務測試。
可以對應哪些法規與標準?
IEC 62443(含 SVV-3/SVV-4 驗證項目)、歐盟 Cyber Resilience Act(CRA)、SEMI E187、NIST CSF,以及 DNV 與 UAV 相關要求。測試結果會自動對應到 MITRE ATT&CK for ICS、CWE 與 OWASP,再整理成各法規的查核條目,不需要人工重新對照。
測試完會拿到什麼?
一份結構化的 IEC 62443 Security Verification & Validation 報告,可匯出 HTML 或 PDF,內含受測產品與版本、適用標準、通過/完成率、逐項測試結果與證據,以及對應法規條文的合規證據包與弱點分析摘要。修補後可重跑同一組測試案例,用同一份基準確認改善成效。
諮詢怎麼開始?需要先提供內部資料嗎?
不需要提供敏感資料。第一次是 30 分鐘的線上諮詢,由 IEC 62443 認證專家協助釐清現有 OT 環境的最大風險點與可行的防護順序,後續 5 個工作日內提供書面建議。要不要進到實測階段,看完建議再決定。